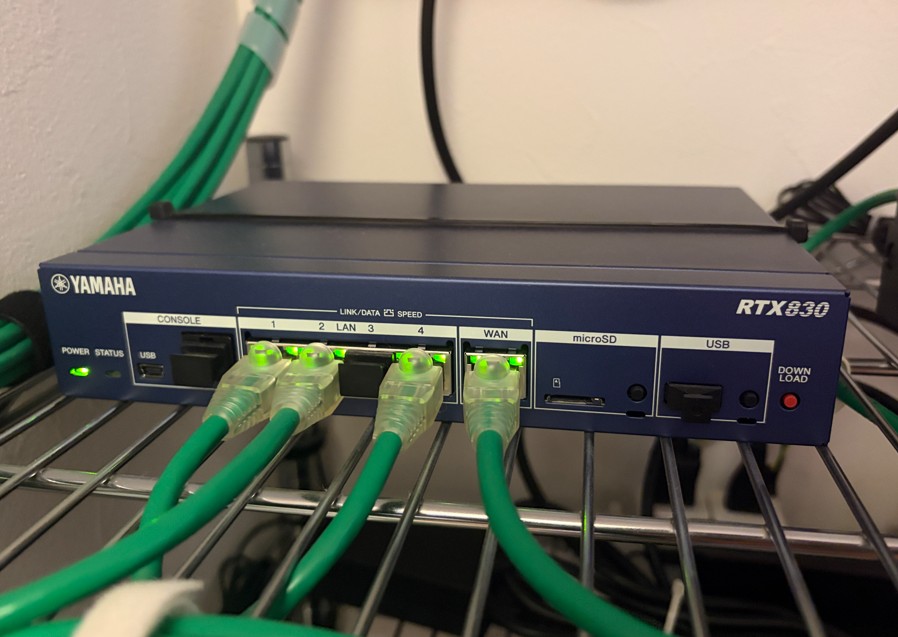


自宅では、YAMAHA RTX830というルーターで、ネットワークまわりのさまざまな設定を行っています。前回、DHCP予約アドレスについて紹介しました。今回は、細かいセキュリティ設定のまとめです。それぞれ役割がはっきりしているので、まとめて取り上げます。
経路を指定できる特殊なパケットを拒否する
ip filter source-route on
IPパケットには、送信元があらかじめ通過する経路を指定できるオプション(source-route)があります。通常のネットワーク利用でこのオプションが使われることはほとんどなく、経路を意図的に指定できるという性質上、フィルタリングを回避する目的で悪用される可能性があります。正規の用途で使われることがほぼないため、該当するパケットは無条件で拒否しています。
ブロードキャストアドレス宛の外部パケットを拒否する
ip filter directed-broadcast on
ダイレクトブロードキャストは、あるネットワークの全ホストに一斉に届くアドレス宛の通信です。これを悪用した攻撃手法に「smurf攻撃」があります。大量のICMPパケットをダイレクトブロードキャストアドレス宛に送りつけ、そのネットワーク上の全ホストから一斉に応答を送り返させることで、間接的に特定の相手に大量の通信を浴びせる手法です。この設定によって、ダイレクトブロードキャスト宛のパケットは経路を通さないようにしています。
プライベートアドレスの逆引き問い合わせを外部に転送しない
dns private address spoof on
自宅内のプライベートIPアドレス(192.168.x.xなど)についての逆引き(PTR)問い合わせは、本来インターネット上の外部DNSサーバーに聞いても意味のある答えは返ってきません。この設定をオンにすると、そうした問い合わせを外部へ転送せず、ルーター自身が「そのような記録はない」という応答を返すようにできます。
ルーターの存在を外部から推測されにくくする
ip stealth lan2
外部からポートスキャンや不審なアクセスがあった際、ルーターが「ここに機器が存在する」とわかるような応答(ICMPのエラー応答など)を返さないようにする設定です。応答自体をなくすことで、外部から見たときにルーターの存在を推測しにくくしています。
管理画面へのアクセス元を自宅LANに限定する
sshd host vlan1
httpd host vlan1
telnetd host vlan1
ルーターの管理画面(SSH・HTTP・TELNET)へのアクセスを、VLAN1(通常LAN)からのみ許可する設定です。VLAN2(監視カメラ専用)やインターネット側からは、そもそも管理画面にアクセスできません。仮に管理画面のログイン情報が漏れたとしても、アクセス元を自宅LAN内に限定していれば、外部から直接ログインを試みることはできません。
さいごに
どれも単体では目立たない設定ですが、こうした細かい設定を積み重ねることで、全体としての守りが厚くなっていくんでしょうね。
